
Edición del 30 de septiembre al 3 de octubre de 2026
Prueba pública del fallo de iPhone, FortiMail bajo ataque y Android 17 contra los troyanos bancarios
9 min de lecturaEsta edición cubre del 30 de septiembre al 3 de octubre. Lo más urgente vuelve a ser el iPhone: ya circula una prueba pública del fallo que Apple corrigió el 28, y eso acorta el margen de quien todavía no actualizó. En el frente empresarial, Fortinet reconoció ataques contra su pasarela de correo FortiMail sin tener aún una versión corregida para la mayoría de sus clientes. También hubo avances: Android 17 cierra una de las vías favoritas de los troyanos bancarios, y la policía europea desarticuló una banda de ransomware.
Si solo tienes 30 segundos
- Actualiza tu iPhone a iOS 26.7.1 o iOS 27, y tu Mac a la versión más reciente de macOS.
- Si administras FortiMail, desactiva la función IBE o cierra su interfaz web a internet hasta que salga el parche.
- No compres criptomonedas promocionadas por cuentas de marcas famosas en redes sociales, aunque estén verificadas.
- Si usas MetaMask, ignora cualquier mensaje que te pida tu frase de recuperación a raíz del incidente.
Alertas críticas y vulnerabilidades activas
Crítica Confirmado
Ya circula una prueba pública del fallo de iPhone que Apple corrigió el 28 de septiembre
Ilustración: Benxsus
Afecta a: usuarios de iPhone con versiones anteriores a iOS 26.7.1 y de Mac sin la actualización de seguridad del 28 de septiembre · Identificador: CVE-2026-86950
Qué cambió desde la edición anterior: el 30 de septiembre, investigadores de Calif (firma de investigación en seguridad) publicaron la primera prueba de concepto pública del fallo en CoreGraphics, el componente de Apple que dibuja imágenes y procesa archivos PDF en iPhone y Mac. Basta un PDF con una fuente manipulada para que un equipo sin actualizar se cuelgue. La prueba no llega a ejecutar código, pero reduce el trabajo de quien quiera completar el ataque. Apple ya había advertido que el fallo pudo usarse en ataques muy sofisticados contra personas concretas, y CISA (agencia de ciberseguridad de Estados Unidos) lo sumó a su catálogo de vulnerabilidades explotadas. Calif también detectó que WhatsApp (app de mensajería de Meta) empezó a revisar las fuentes incrustadas en los PDF que recibe; eso sugiere, sin probarlo, que la app pudo ser la vía de entrega. Meta no lo confirmó, y Apple no ofrece una alternativa para quien no pueda actualizar.
Qué hacer
- Ve a Ajustes > General > Actualización de software e instala iOS 26.7.1 o iOS 27.
- En la Mac, abre Ajustes del Sistema > General > Actualización de software.
- Mientras no actualices, no abras PDF que no esperabas, aunque vengan de un contacto conocido.
Fuente: The Hacker News · Publicado el 01/10/2026
Brechas y filtraciones de datos
Media Confirmado
MetaMask investiga un incidente en su infraestructura y retira sus validadores de Ethereum
Ilustración: Benxsus
Afecta a: clientes del servicio de staking de MetaMask; según la empresa, las billeteras de los usuarios no corren peligro inmediato · Identificador: no aplica
MetaMask (billetera de criptomonedas desarrollada por Consensys, empresa de software para blockchain) informó el 1 de octubre de un incidente de seguridad, todavía en curso, que afecta a parte de su infraestructura. La empresa aseguró que no hay una amenaza inmediata para las billeteras y que trabaja con socios y asesores externos para resolverlo. Como precaución, empezó a retirar los validadores de su servicio de staking (bloquear criptomonedas para ayudar a verificar transacciones en la red Ethereum a cambio de recompensas). Lido Finance (plataforma de staking líquido) confirmó la medida y estimó que la salida de esos validadores terminará el 7 de octubre, con recompensas perdidas y posibles penalidades. MetaMask no precisó qué sistemas se vieron afectados ni si alguien accedió a datos. Un incidente así suele atraer mensajes falsos que se hacen pasar por el soporte de la empresa.
Qué hacer
- Sigue el incidente solo en los canales oficiales de MetaMask.
- Nunca compartas tu frase de recuperación: ningún soporte legítimo te la va a pedir.
Fuente: BleepingComputer · Publicado el 01/10/2026
Estafas, phishing y fraude digital
Media Confirmado
Secuestran la cuenta de Microsoft en X para inflar una criptomoneda con el nombre de Clippy
Ilustración: Benxsus
Afecta a: usuarios de X expuestos a promociones de criptomonedas desde cuentas de marcas conocidas · Identificador: no aplica
El jueves 1 de octubre, atacantes no identificados tomaron el control de la cuenta oficial de Microsoft en X (la red social antes llamada Twitter), que suma más de 13 millones de seguidores. Desde ahí siguieron y compartieron publicaciones de una cuenta que se hacía pasar por Clippy, el antiguo asistente animado de Office, para promocionar un token llamado $Clippy. Todo apunta a un esquema de pump-and-dump: se infla el precio de una criptomoneda con promoción engañosa y se vende cuando otros compran, y los últimos compradores se quedan con las pérdidas. Microsoft confirmó el acceso no autorizado, recuperó la cuenta, borró las publicaciones y sigue investigando cómo ocurrió. Otra cuenta que imita a Clippy seguía promocionando el token. No es un caso aislado: en 2024 secuestraron la cuenta de Microsoft India para una estafa parecida con criptomonedas.
Qué hacer
- Desconfía de cualquier criptomoneda promocionada por una cuenta de marca, aunque tenga verificación.
- No conectes tu billetera a sitios enlazados desde ese tipo de publicaciones.
Fuente: BleepingComputer · Publicado el 02/10/2026
Parches y actualizaciones de seguridad
Media Confirmado
Android 17 cierra la puerta a los troyanos bancarios que abusan de la accesibilidad
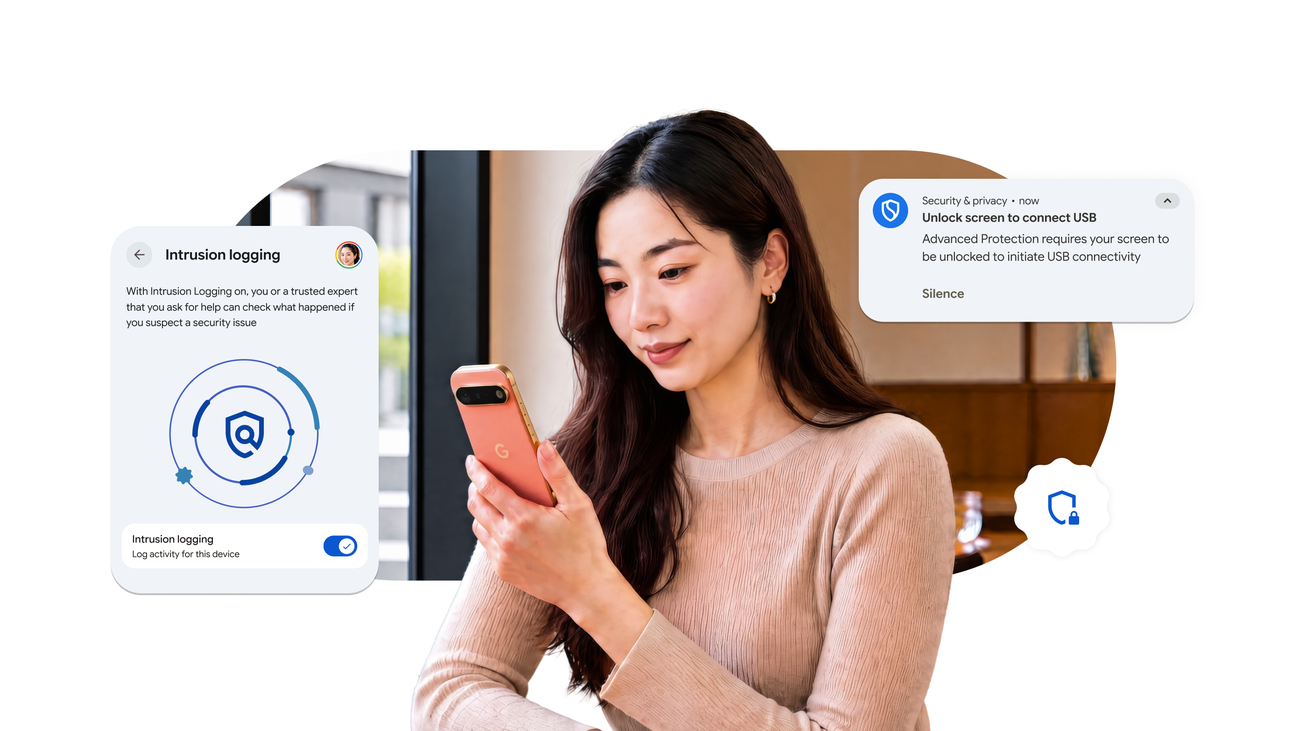
Imagen oficial: Google
Afecta a: usuarios de teléfonos con Android 17 que activen la Protección avanzada · Identificador: no aplica
Google anunció el 1 de octubre nuevas funciones para la Protección avanzada de Android, un ajuste que enciende con un solo interruptor las defensas más estrictas del sistema. La principal ataca un problema conocido: los servicios de accesibilidad, pensados para lectores de pantalla y control por voz, son la vía favorita de los troyanos bancarios para leer lo que aparece en pantalla, superponer pantallas de inicio de sesión falsas y hacer transferencias sin que la víctima lo note. En Android 17, con la Protección avanzada activa, solo las apps verificadas como herramientas de accesibilidad pueden usar ese permiso. También llegan un registro de intrusiones (bitácora cifrada para investigar ataques de spyware), un bloqueo de datos por USB mientras el teléfono está bloqueado y un cierre total del equipo tras varios intentos fallidos de autenticación. Las dos últimas funciones solo llegan a algunos modelos.
Qué hacer
- Si tu teléfono ya tiene Android 17, busca «Protección avanzada» en Ajustes y evalúa activarla.
- No concedas permisos de accesibilidad a una app que no sea una herramienta de accesibilidad.
Fuente: Google · Publicado el 01/10/2026
Ciberseguridad empresarial
Alta Confirmado
Fortinet confirma ataques contra FortiMail y la mayoría de sus clientes aún no tiene parche
Ilustración: Benxsus
Afecta a: empresas y organismos con FortiMail 7.2 a 8.0.1; al usuario común le llega de forma indirecta, a través del correo de su empleador o de servicios que usa · Identificador: CVE-2026-104286
Fortinet (fabricante de equipos de seguridad de red) publicó el 1 de octubre un aviso sobre una vulnerabilidad crítica en FortiMail, su pasarela de seguridad para correo electrónico, que ya se explota en ataques. El fallo, con una puntuación de 9,8 sobre 10, permite a un atacante sin credenciales escribir archivos en el equipo y ejecutar comandos. Lo encontró el propio equipo de seguridad de Fortinet. Al cierre de esta edición, las versiones corregidas para las ramas 7.4, 7.6 y 8.0 seguían figurando como «próximas»; quienes usan la 7.2 pueden protegerse migrando a la 7.4. Mientras tanto, Fortinet recomienda desactivar la función de cifrado IBE o cerrar el acceso a la interfaz web desde internet. CISA lo incluyó en su catálogo de fallos explotados y dio a las agencias federales de Estados Unidos hasta el 4 de octubre para mitigarlo. Fortinet no reveló cuántos equipos fueron comprometidos ni quién está detrás.
Qué hacer
- Desactiva la función IBE o limita la interfaz web de FortiMail a redes de confianza.
- Revisa el aviso FG-IR-26-175 en busca de indicios de compromiso.
- Instala la versión corregida apenas Fortinet la publique.
Fuente: Fortinet PSIRT · Publicado el 01/10/2026
Media Confirmado
Cae KillSec: detienen en España a un adolescente de 16 años señalado como su líder
Ilustración: Benxsus
Afecta a: organizaciones extorsionadas por KillSec; no requiere acción del usuario común · Identificador: no aplica
Una operación internacional dirigida por la policía y la fiscalía de Hamburgo (Alemania) desarticuló el 30 de septiembre a KillSec, un grupo de ransomware (secuestro de datos a cambio de un rescate) que robaba información a organizaciones y amenazaba con publicarla si no pagaban. Las autoridades tomaron el control de su sitio de filtraciones y de sus servidores, y detuvieron a tres personas. En Alicante, la Guardia Civil y los Mossos d'Esquadra (cuerpos policiales de España) arrestaron a un joven de 16 años, a quien los investigadores consideran el presunto administrador principal del grupo. Los otros dos detenidos tienen poco más de 20 años y fueron arrestados en el Reino Unido y en Rumania, según Europol (agencia policial de la Unión Europea). La operación recibió el nombre de KillSwitch. Las autoridades alemanas informaron del resultado el 1 de octubre.
Fuente: The Hacker News · Publicado el 01/10/2026
Perú y LATAM
Media Confirmado
Estados Unidos sanciona a la red del Tren de Aragua que vaciaba cajeros con malware
Ilustración: Benxsus
Afecta a: bancos y cooperativas de Estados Unidos; este tipo de ataque no descuenta dinero de las cuentas de los clientes · Identificador: comunicado SB0640 del Departamento del Tesoro
La Oficina de Control de Activos Extranjeros (OFAC) del Departamento del Tesoro de Estados Unidos sancionó el 30 de septiembre a diez objetivos ligados al Tren de Aragua, organización criminal nacida en Venezuela y con presencia en varios países de América. Según el Tesoro, la red opera desde México y Venezuela y se dedica al jackpotting: abren cajeros automáticos, les instalan malware y los obligan a soltar todo el efectivo sin debitar ninguna cuenta. El presunto creador de ese malware figura desde marzo en la lista de los diez más buscados del FBI. La OFAC calcula pérdidas de 40,73 millones de dólares en más de 1500 ataques en Estados Unidos hasta agosto de 2025, y la Justicia de ese país acusó a 98 personas desde octubre de 2025. El dinero se lava, entre otras vías, con criptomonedas. Entre los sancionados figura también un líder que dirige minería ilegal de oro en Sudamérica.
Fuente: Departamento del Tesoro de EE. UU. · Publicado el 30/09/2026