
Edición del 13 al 14 de noviembre de 2026
Implantes en billeteras Trezor, filtración en Hotmart y golpe a los ladrones de contraseñas
6 min de lecturaTrezor confirmó que billeteras vendidas por un revendedor traían un implante capaz de robar la frase de recuperación, y Hotmart avisó a parte de sus usuarios de un acceso no autorizado que detectó hace un mes. En el lado bueno, la Operación Endgame desmanteló tres familias de malware y recuperó 6,4 millones de credenciales robadas. Cerramos con nuevas cifras de troyanos bancarios en la región, Perú incluido.
Si solo tienes 30 segundos
- Si usas Hotmart, cambia tu contraseña y desconfía de mensajes que mencionen tus compras.
- Si compraste una Trezor a CryptoBilis, mueve tus fondos a una billetera nueva y actualiza al firmware 2.13.1.
- Consulta tu correo en Have I Been Pwned por si aparece entre las credenciales recuperadas.
Brechas y filtraciones de datos
Alta Confirmado
Hotmart avisó 32 días después de un acceso no autorizado a datos de sus usuarios
Ilustración: Benxsus
Afecta a: usuarios de Hotmart que recibieron el aviso por correo desde el 13/11 · Identificador: no aplica
Hotmart, la plataforma brasileña de venta de cursos muy usada en Latinoamérica, empezó a avisar el 13 de noviembre a parte de sus usuarios que un tercero accedió sin autorización a datos en algunos de sus entornos. Detectó el acceso el 12 de octubre: notificó 32 días después, según dijo, para identificar qué datos eran de cada persona. Los avisos mencionan nombre, correo y volumen de transacciones, aunque varían entre usuarios. No informó cuántas cuentas se afectaron ni si se expusieron contraseñas o tarjetas (no especificado en la fuente). Asegura que no hubo movimientos indebidos de dinero y que notificó a la ANPD, el regulador brasileño. El riesgo principal es el phishing (suplantación para robar datos) con tu nombre real.
Qué hacer
- Cambia tu contraseña de Hotmart y no la reutilices en otros servicios.
- Desconfía de correos, SMS o llamadas que mencionen tus compras en Hotmart y pidan datos, códigos o pagos.
- Revisa los movimientos de tu tarjeta y de tu cuenta bancaria.
Fuente: Infobae · Publicado el 14/11/2026
Estafas, phishing y fraude digital
Media Confirmado
FaceStealer: videollamadas falsas con deepfakes para vaciar billeteras de criptomonedas
Ilustración: Benxsus
Afecta a: personas con criptomonedas, sobre todo fundadores, ejecutivos y desarrolladores · Identificador: no aplica
Según el FBI, actores vinculados a Corea del Norte (atribución del FBI) robaron más de 400 millones de dólares en criptomonedas en 18 meses con un esquema que llamó FaceStealer. Desde una cuenta ya secuestrada, la víctima recibe de un contacto real una invitación a una reunión falsa de Zoom o Teams, ve un video grabado o un deepfake (video falso hecho con IA) y, tras un supuesto fallo de audio, se le pide ejecutar una «solución» que instala malware. El FBI incautó la infraestructura del grupo y más de 900 grabaciones de cámaras web de víctimas. La mayoría de objetivos fueron fundadores y ejecutivos, pero la técnica sirve contra cualquiera.
Qué hacer
- Si en una videollamada te piden instalar algo o ejecutar un comando para «arreglar el audio», corta.
- Confirma por otro canal toda invitación inesperada, aunque venga de un conocido.
Fuente: The Hacker News · Publicado el 13/11/2026
Malware y apps maliciosas
Alta Confirmado
Trezor confirma implantes que roban la frase de recuperación en billeteras de un revendedor
Imagen oficial: Trezor
Afecta a: compradores de Trezor Safe 5 al revendedor CryptoBilis (incluidas sus tiendas en Tokopedia y Shopee) desde marzo de 2026 · Identificador: firmware 2.13.1
Novedad respecto del aviso de finales de octubre: Trezor confirmó el hallazgo y publicó un arreglo. Encontró un implante de hardware (una placa extra junto a la pantalla) en tres Trezor Safe 5 compradas a CryptoBilis entre el 20 de agosto y el 23 de septiembre. El implante copia la frase de recuperación y la passphrase al mostrarse en pantalla y las envía por la red móvil. El firmware 2.13.1, del 11 de noviembre, bloquea los implantes hallados; el chip seguro no fue alterado. Ningún cliente reportó pérdidas y 48 personas contactaron a la empresa, que no halló manipulación en otros revendedores. La actualización no protege una frase ya capturada.
Qué hacer
- Si compraste a CryptoBilis, mueve tus fondos a una billetera nueva con frase nueva.
- Actualiza tu Trezor al firmware 2.13.1.
- Contacta a soporte solo desde trezor.io/support; Trezor nunca te pedirá tu frase.
Fuente: Trezor · Publicado el 12/11/2026
Media Confirmado
Operación Endgame tumba Gootloader, CastleRAT y StealC y recupera 6,4 millones de credenciales
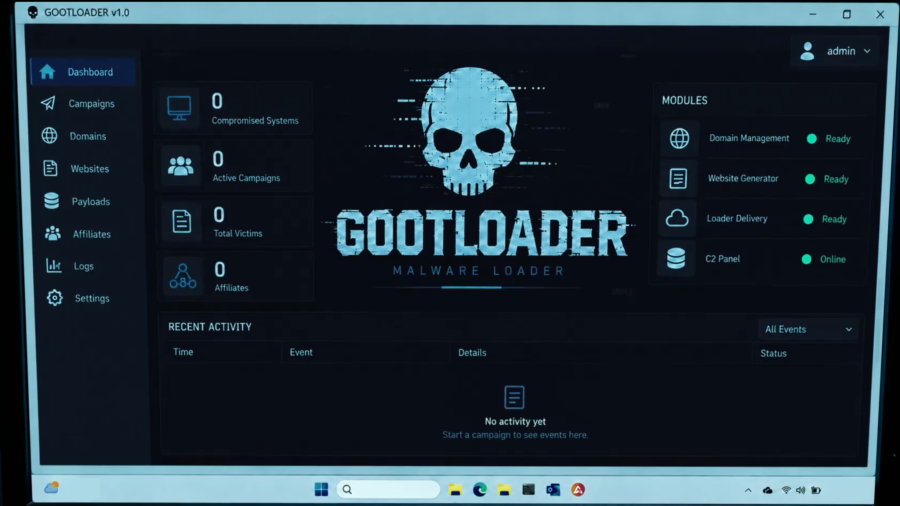
Imagen oficial: Europol
Afecta a: personas cuyos equipos se infectaron con StealC, CastleRAT o Gootloader · Identificador: no aplica
Una nueva fase de la Operación Endgame, coordinada por Europol, desmanteló la infraestructura de Gootloader, CastleRAT y StealC: 235 servidores y 257 dominios incautados. Según la policía federal alemana (BKA), se aseguraron cerca de 6,4 millones de credenciales robadas de más de 40.000 víctimas. Son infostealers (malware que roba contraseñas guardadas en el navegador) y cargadores de otros ataques; EE. UU. vincula a Gootloader con al menos 44 ataques de ransomware y unos 28,8 millones de dólares en pérdidas. También se limpiaron 681 sitios WordPress. Los datos se compartieron con Have I Been Pwned, y la policía neerlandesa habilitó la consulta «Check your hack», por ahora solo con datos de CastleRAT.
Qué hacer
- Consulta tu correo en Have I Been Pwned o en Check your hack.
- Si aparece, cambia desde un equipo limpio tus contraseñas y activa la verificación en dos pasos.
- Ignora correos de supuestos policías con enlaces: la policía no los envía.
Fuente: The Hacker News · Publicado el 13/11/2026
Perú y LATAM
Media Confirmado
Kaspersky: 2,12 millones de ataques con troyanos bancarios en Latinoamérica en un año, 13.000 en Perú
Ilustración: Benxsus
Afecta a: clientes de banca en línea y apps de pago en Latinoamérica, incluido Perú · Identificador: no aplica
Kaspersky presentó su Panorama de Amenazas para América Latina: entre septiembre de 2025 y septiembre de 2026 bloqueó 2,12 millones de intentos de infección con troyanos bancarios (malware que roba accesos a la banca) en la región, 7 % más que el periodo anterior. Brasil concentró 1,7 millones; México, 189.000; Colombia, 40.000; y Perú, 13.000. Seis de las ocho familias más activas son brasileñas. El investigador Fabio Assolini advierte que los delincuentes ya no apuntan solo al cliente: también atacan a bancos y fintechs a través de sus APIs. Entre los casos citados está el troyano Maverick, que se propagó por WhatsApp Web. Son intentos bloqueados, no víctimas confirmadas.
Qué hacer
- No abras comprobantes ni facturas de remitentes desconocidos, tampoco por WhatsApp.
- Para tu banca, prefiere el token o la app de autenticación antes que los códigos por SMS.
Fuente: El Comercio · Publicado el 13/11/2026